
Article
16 novembre 2026
Bénéficiaires effectifs : pourquoi le registre n'a jamais suffi, et comment procéder à une double vérification
L'identification des véritables bénéficiaires effectifs d'une entité juridique constitue l'un des principaux défis opérationnels lors de la conception et de la mise en œuvre de la « onboarding » (vérification de l'identité des clients) et du suivi continu des relations d'affaires.
Lorsque les registres des bénéficiaires effectifs ont été mis en place à travers le monde, nous, les professionnels de la conformité, pensions que le problème était résolu et que l’ onboarding e deviendrait bien plus simple.
Malheureusement, en novembre 2022, la CJUE a mis fin à l'accès du public aux registres, et plusieurs États membres les ont fermés.
Nous savons également que la qualité des données issues des registres est loin d’être optimale. Une étude réalisée en 2023 par Transparency International France (en collaboration avec Transparency International et l’Anti-Corruption Data Collective) a révélé que près d’un tiers des entreprises françaises n’avaient toujours pas déclaré leurs bénéficiaires effectifs. Et parmi celles qui l’avaient fait, au moins 5 % n’avaient indiqué que leurs représentants légaux.
Chez Ondorse, nous sommes confrontés à cette question au quotidien et souhaitons partager notre point de vue à ce sujet, notamment à la lumière des projets de normes techniques de l'AMLR et de l'AMLA.
Pour en savoir plus, voici le rapport de Transparency International France mentionné dans l'introduction.
Le registre identifie, la deuxième source vérifie
La consultation du registre des bénéficiaires effectifs (« UBO ») est obligatoire, mais elle ne suffit jamais à elle seule pour vérifier l’identité d’un bénéficiaire effectif : il faut disposer d’une deuxième source. Ce n’est pas une nouveauté : depuis 2015, la 4e directive interdit de se fonder exclusivement sur le registre central (art. 30, paragraphe 8, de la directive 2015/849).
Concrètement, comment procéder à cette double vérification sans demander à chaque client de fournir tous les documents ? L’AMLR, applicable à compter du 10 juillet 2027, et les projets de normes techniques réglementaires (« RTS ») de l’AMLA relatifs à la diligence raisonnable à l’égard de la clientèle en définissent la méthode. Celle-ci repose sur un principe et quatre étapes.
Le principe : des mesures proportionnées au risque
L'article 20, paragraphe 1, point b), de l'AMLR vous impose d'identifier les bénéficiaires effectifs et de prendre des « mesures raisonnables » pour vérifier leur identité. L'objectif : vous assurer que vous savez qui ils sont et que vous comprenez la structure de propriété et de contrôle du client.
Le terme « raisonnable » signifie « proportionné au risque ». L’entité assujettie détermine l’étendue des informations à consulter en fonction des risques de blanchiment de capitaux et de financement du terrorisme présentés par la personne morale dont elle est l’ onboarding, y compris ceux liés à la structure de propriété de cette dernière (art. 22, paragraphe 7, de l’AMLR) et à toute complexité de celle-ci. Le texte ne fixe donc pas un nombre précis de documents, mais définit une approche.
L'évaluation au cas par cas de chaque dossier client n'est pas viable lorsque les volumes sont importants. Pour uniformiser votre approche fondée sur les risques, nous vous recommandons d'analyser les facteurs de risque récurrents au sein de votre clientèle (nombre de niveaux de propriété, types d'entreprises, pays de constitution, etc.) et de les transformer en déclencheurs automatisés.
L'AMLR et le projet de RTS fournissent des repères concrets, étape par étape (voir également le tableau à la fin de l'article).
Étape 1 : identifier les bénéficiaires effectifs et comprendre la structure de propriété et de contrôle
Étant donné que la réglementation exige que la source soit fiable, nous recommandons de commencer par consulter le registre central des bénéficiaires effectifs et de consigner la date de consultation dans le dossier du client. Cette date attestera de l'actualité de la source et, par conséquent, de sa fiabilité.
Si la structure comporte une ou plusieurs sociétés intermédiaires entre le client et ses bénéficiaires effectifs, les RTS énumèrent les informations à recueillir sur chacune d'entre elles (art. 11, paragraphe 2) :
- forme juridique ;
- pays de constitution ;
- tout actionnaire ou administrateur agissant pour le compte d'un tiers (mandataires) ;
- pourcentage des actions détenues et des droits de vote ;
- le cas échéant, cotation sur un marché réglementé.
Comment savoir s'il existe des sociétés intermédiaires ?
Le registre des bénéficiaires effectifs indique si la participation est directe ou indirecte, mais ne décrit pas toujours la chaîne de participation. Si la participation est indirecte, demandez systématiquement au client son organigramme de participation. La loi AMLR l'oblige à vous fournir des informations sur ses propriétaires et ses bénéficiaires effectifs (art. 63). Vérifiez ensuite chaque société intermédiaire dans son propre registre.
À ce stade, il convient de signaler les facteurs de complexité énumérés dans les RTS (art. 11, paragraphe 4) : nombre de niveaux intermédiaires, de trusts ou d’entités juridiques similaires, de sociétés constituées dans une juridiction à haut risque, de prête-noms. Ce sont ces éléments qui détermineront les prochaines étapes.
Étape 2 : choisir la deuxième source en fonction du niveau de diligence raisonnable
L'AMLR et les RTS exigent une deuxième source, et non un document systématique fourni par le client. Les RTS fournissent une liste indicative (art. 10) : les registres publics autres que le registre central (registre du commerce, registre fiscal, etc.), les fournisseurs de données réputés, les établissements de crédit ou financiers, les entités du groupe, ainsi que les documents de l'entité désignant le bénéficiaire effectif (UBO) et dont l'identité a été certifiée.
Le niveau de diligence raisonnable en matière de KYC détermine la nature de la deuxième source.
| Vérification préalable | Ce que disent les textes | Deuxième source recommandée |
|---|---|---|
| Simplifié | Identification à partir d'une source (registre central, registre du commerce, informations sur les clients, source ouverte fiable), vérification à partir d'une autre source figurant sur cette liste, autre que le registre central (art. 19 de la RTS) | Aucun document n'est requis : un extrait du registre du commerce ou les informations fournies par le client suffisent. En cas de doute, le dossier est renvoyé vers la procédure standard de diligence raisonnable. |
| Standard | Mesures raisonnables et proportionnées au risque, registre central à titre complémentaire (art. 22, al. 7, de la loi sur les marchés des valeurs mobilières) ; informations sur chaque entité intermédiaire (art. 11, al. 2, des dispositions d'exécution) | Un registre public suffit si la structure est simple et claire. Un document devient nécessaire dès qu’un élément de complexité apparaît ou qu’un pourcentage ne figure dans aucun registre : un tableau de capitalisation ou un organigramme de l’actionnariat, daté et signé par le représentant légal, vient compléter la vérification, en recoupement avec le registre central. |
| Amélioré | Informations complémentaires permettant de vérifier l'identité des bénéficiaires effectifs ou la structure (art. 34, al. 4, let. a), de l'AMLR ; art. 21, let. a), du RTS) ; analyse ou avis d'expert en cas de structure complexe ou dépourvue d'objectif apparent (art. 21, let. d), du RTS) | Des extraits récents des registres et une preuve de propriété (registre des mutations d'actions, liste des associés ou statuts, selon la forme juridique) pour chaque société intermédiaire. Dans le cas d'une structure opaque, une analyse ou un avis d'expert sur sa justification. |
Dans tous les cas, évaluez la fiabilité de la source que vous utilisez : crédibilité, caractère officiel et indépendance, actualité, exactitude, facilité de falsification (art. 8 du RTS). Les considérants du RTS vous invitent également à tenir compte de la date du document.
Un tableau de capitalisation fourni par le client obtient un mauvais résultat au regard du critère d'indépendance du RTS (art. 8) : il convient toujours de le recouper avec une source externe.
Étape 3 : comparer les deux sources
Comparons-les maintenant point par point :
- les noms et dates de naissance des bénéficiaires effectifs ;
- pourcentages de participation et droits de vote ;
- la chaîne de propriété, étape par étape.
En cas de divergence avec le registre central, celle-ci doit être signalée à l'organisme chargé de la tenue du registre dans un délai de 14 jours (en France, par exemple, les divergences sont signalées à Infogreffe) (art. 24, al. 1, AMLR). Dans le cadre de la vigilance renforcée, la déclaration au registre des bénéficiaires effectifs est obligatoire, sans qu'il soit nécessaire de demander au préalable des éclaircissements au client (art. 24, al. 2, AMLR).
Étape 4 : consigner et planifier la prochaine révision périodique
Consigner la décision : sources consultées, dates, divergences constatées et niveau de diligence raisonnable appliqué. L'entité soumise à cette obligation doit être en mesure de démontrer à son autorité de contrôle que les mesures prises sont adaptées aux risques identifiés (art. 20, al. 4, AMLR).
Grâce au logiciel « onboarding », cette piste d'audit est générée automatiquement à chaque décision, au lieu d'être constituée à la hâte avant une inspection.
Il convient ensuite de fixer la fréquence des contrôles : au moins une fois par an dans le cadre de la diligence renforcée. Pour les autres clients, la fréquence doit être déterminée en fonction du risque, sans dépasser cinq ans (art. 26, al. 2, AMLR). Tout changement dans la situation du client, par exemple l'arrivée d'un nouvelactionnaire¹, nécessite un contrôle immédiat, quelle que soit la fréquence prévue (art. 26, al. 3, AMLR).
Comment s'en rendre compte ? Le client est tenu de mettre à jour le registre dans un délai de 28 jours (art. 62 AMLR), mais rien ne l'oblige à vous en informer de sa propre initiative. Prévoyez une clause contractuelle de notification : sans ces deux mécanismes, un changement d'actionnaire peut passer inaperçu jusqu'au prochain contrôle.
1 Le règlement n'impose pas à une personne morale cliente d'informer une entité assujettie d'un changement d'actionnaire, mais cette dernière peut prévoir cette obligation dans ses conditions générales afin d'en être informée.
Exemple : une SAS détenue par une société holding étrangère
Exemple fictif. Une société SAS française est détenue à 40 % par son fondateur et à 60 % par une société holding luxembourgeoise, elle-même détenue à parts égales par deux associés. Ces trois personnes physiques sont des bénéficiaires effectifs : le fondateur à hauteur de 40 %, et chaque associé à hauteur de 30 % de manière indirecte.
Quel seuil faut-il retenir pour identifier un bénéficiaire effectif (UBO) ?
L’AMLR se fonde sur la détention directe ou indirecte d’au moins 25 % des actions, des droits de vote ou de toute autre participation (art. 52, al. 1).
En France, par exemple, le seuil actuel est fixé à « plus de 25 % ». Un associé détenant exactement 25 % deviendra donc un bénéficiaire effectif (UBO), ce qui n’était pas le cas avant l’entrée en vigueur de l’AMLR.
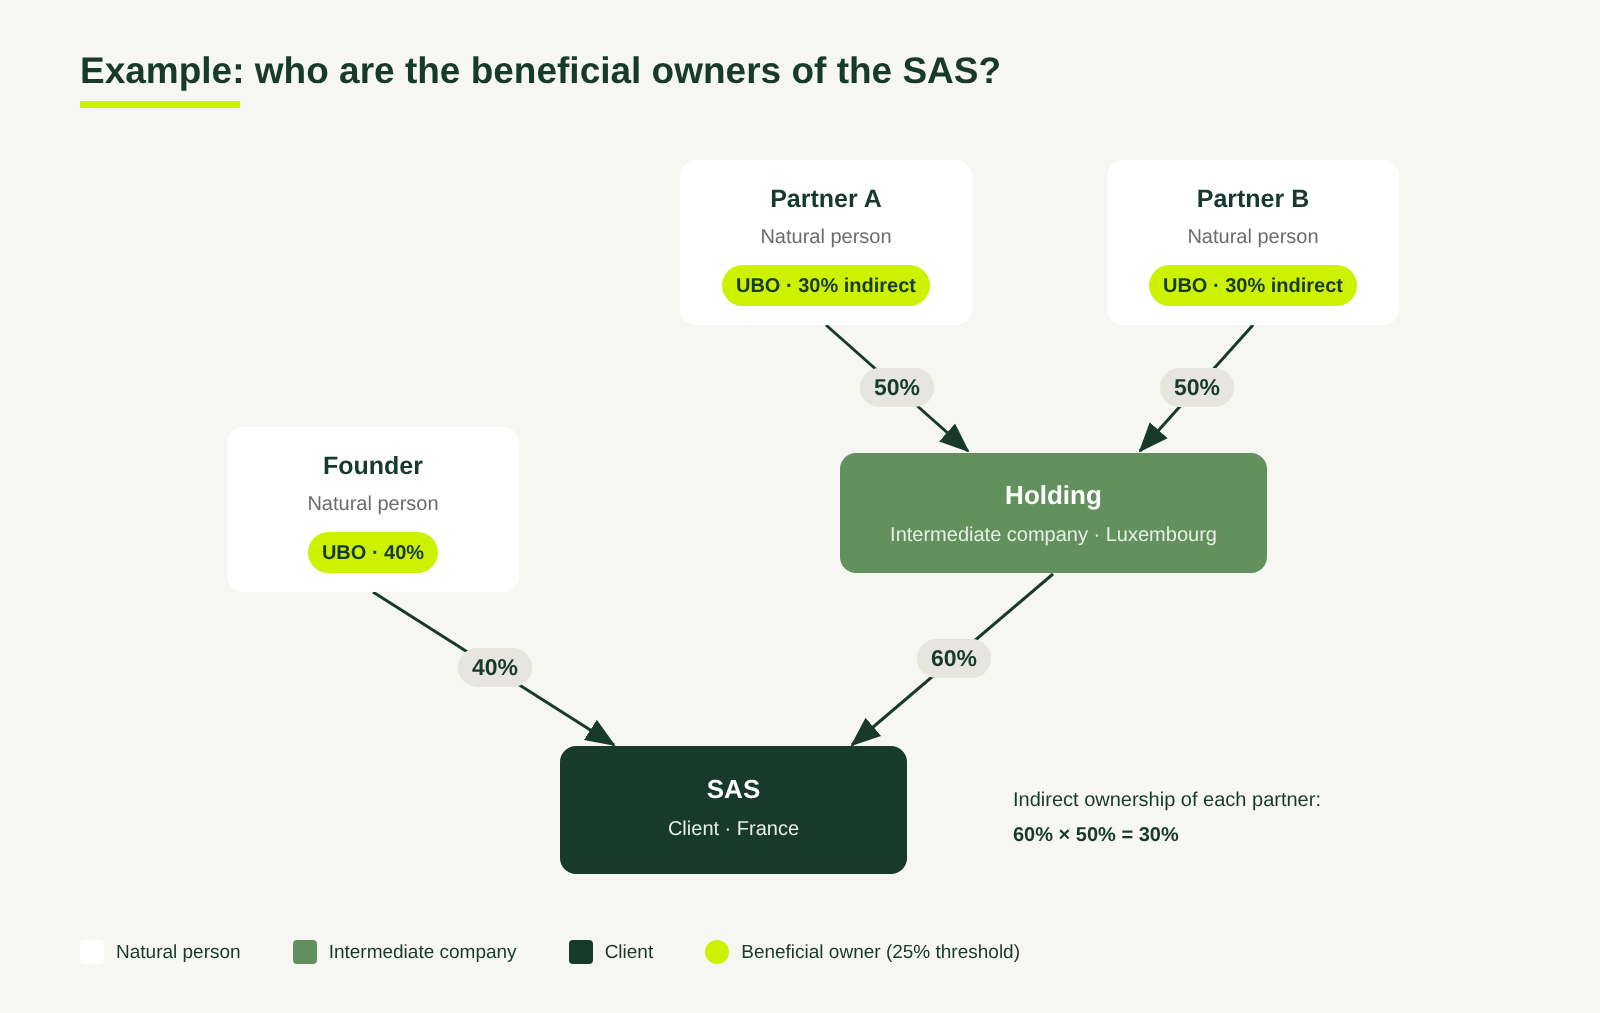
Étape 1
Le registre central français est consulté. La structure comprend une société intermédiaire ; vous devez donc déterminer sa forme juridique, son pays d'immatriculation et la répartition de son capital social.
Étape 2
Scénario type de diligence raisonnable
Consultez le registre du commerce luxembourgeois pour vérifier la forme juridique et l'immatriculation de la société holding. Si la répartition 50/50 n'y figure pas, demandez un tableau de capitalisation signé par le représentant légal afin de compléter la vérification, puis recoupez ces informations avec celles du registre central français.
Scénario de vigilance renforcée
Par exemple, si la société holding est constituée dans une juridiction présentant un risque élevé en matière de lutte contre le blanchiment d'argent et le financement du terrorisme : se procurer l'extrait à jour du registre du commerce et les statuts de la société holding. Si la société holding ne présente aucune justification économique apparente, consigner par écrit une analyse de son objet social.
Étape 3
Si le registre central français ne mentionne qu'un seul des deux partenaires, signalez cette anomalie dans un délai de 14 jours.
Étape 4
La décision est consignée et la prochaine vérification est programmée en fonction du niveau de diligence raisonnable. Si votre client vous informe d'un transfert d'actions, lancez immédiatement une vérification du dossier.
Configurez des déclencheurs, pas des listes de contrôle
Demander à chaque client de fournir une preuve de propriété ralentit l’ onboarding e et le parcours client, sans apporter d’avantage évident en matière de conformité lorsque le risque ne le justifie pas. Ne jamais la demander vous expose à des risques lors d’un contrôle réglementaire.
La réponse réside sans doute dans votre politique de gestion des risques : vous devez disposer de critères de déclenchement explicites, documentés et appliqués de manière cohérente. Ces critères vous permettent de définir des règles métier dans votre outil, ce qui facilite les opérations et évite de surcharger inutilement vos processus d’ onboarding s et de vérification continue de l’identité des clients (KYC).
Chez Ondorse, c'est selon cette logique que nous développons nos outils : des règles qui déclenchent une demande de documents en fonction du niveau de diligence raisonnable, de la structure et de l'actualité des sources, chaque décision étant automatiquement consignée dans chaque dossier.
Pour aller plus loin : ce qui a changé et ce qui n'a pas changé depuis 2015
En substance, le règlement AMLR reprend les principes déjà énoncés dans les directives et que chaque État membre a transposés dans son droit national.
| Principe | Avant l'AMLR | AMLR et RTS | Quels changements (ou pas) ? |
|---|---|---|---|
| Mesures raisonnables visant à vérifier l'identité du bénéficiaire effectif | Directive 2015/849, article 13, paragraphe 1, point b) : « prendre des mesures raisonnables pour vérifier l’identité de cette personne, de manière à ce que l’entité assujettie ait la certitude de connaître l’identité du bénéficiaire effectif » | AMLR, article 20, paragraphe 1, point b) : « prendre des mesures raisonnables pour vérifier leur identité, de manière à ce que l'entité assujettie ait la certitude de connaître l'identité des bénéficiaires effectifs » | Rien de substantiel. Le RTS précise les informations à recueillir pour chaque entité de la structure (art. 11, al. 2). |
| Ampleur des mesures fixée en fonction du risque | Directive 2015/849, article 13, paragraphe 2 : « Les entités assujetties peuvent déterminer l’étendue de ces mesures en fonction des risques. » | AMLR, article 22, paragraphe 7 : « Les entités assujetties déterminent l'étendue des informations à consulter, en tenant compte des risques […], y compris ceux liés à la structure de l'actionnariat. » | L'option devient une obligation : « peut déterminer » devient « doit déterminer ». Le risque lié à la structure est explicitement couvert. |
| Le registre central ne suffit pas à lui seul | Directive 2015/849, article 30, paragraphe 8 : les entités assujetties « ne se fondent pas exclusivement sur le registre central » | AMLR, article 22, paragraphe 7 : « Outre les moyens de vérification prévus au premier alinéa […], les entités assujetties doivent vérifier les informations relatives aux bénéficiaires effectifs en consultant les registres centraux. » | Principe inchangé. Nouveauté : signalement d'une anomalie dans un délai de 14 jours, sans dérogation dans le cadre de la vigilance renforcée (art. 24). |
| Réévaluer la situation lorsque celle du client évolue | Directive 2015/849, article 14, paragraphe 5 : « y compris lorsque la situation d’un client évolue » | AMLR, article 26, paragraphe 3, point a) : « un changement dans la situation d'un client » | Le déclencheur a été repris mot pour mot. Nouveauté : durées maximales de mise à jour de 1 an ou 5 ans (art. 26, al. 2). |
| Vérification du bénéficiaire effectif fondée sur les risques, le registre comme complément | Code monétaire et financier français, art. R. 561-7 : « vérifier les données d'identification recueillies sur cette personne en recourant à des mesures adaptées au risque de blanchiment de capitaux et de financement du terrorisme présenté par la relation d'affaires » | AMLR, article 22, paragraphe 7, point b) : « en prenant des mesures raisonnables pour obtenir les informations, documents et données nécessaires auprès du client ou d’autres sources fiables, y compris les registres publics autres que les registres centraux » | Le principe reste inchangé. L'AMLR s'applique sans transposition, et les RTS énumèrent les sources (art. 10) et les critères de fiabilité (art. 8). |
| Seuil de participation | Code monétaire et financier français, art. R. 561-1 : détention de plus de 25 % du capital social ou des droits de vote | AMLR, article 52, paragraphe 1 : une participation directe ou indirecte « égale ou supérieure à 25 % » des actions, des droits de vote ou de toute autre participation | Un véritable changement : un associé détenant exactement 25 % devient un bénéficiaire effectif. |
Pour une entité assujettie au sein de l'UE, le cadre est donc déjà familier, quel que soit son pays. L'AMLR harmonise et clarifie sans modifier le principe, à une exception concrète près : le seuil de 25 %.
Aide-mémoire : la double vérification de l'UBO en bref
Les quatre étapes ci-dessus, résumées sur une seule page. Enregistrez-la ou partagez-la avec votre équipe chargée de la conformité.
Références réglementaires
- Règlement (UE) n° 2024/1624 (AMLR): articles 20, 22, 24, 26, 34, 52, 62 et 63.
- AMLA, Rapport final – Projet de RTS au titre de l’article 28, paragraphe 1, de l’AMLR, 30/09/2026: considérants (point 9) ; articles 8, 10, 11, 19 et 21. Projet soumis à la Commission, applicable six mois après son entrée en vigueur.
- Directive (UE) 2015/849: articles 13, 14 et 30, paragraphe 8.
- Code monétaire et financier français, articles R. 561-7 et R. 561-1, version en vigueur depuis le 14 février 2020.
Découvrez notre dernier guide
Tout ce qu'il faut savoir sur ce sujet
Rubrique
Sous-texte
À PROPOS DE L'AUTEUR
PARTAGER L'ARTICLE


Parler avec un expert
Brève description
Articles similaires
Prêt à supprimer le travail manuel de KYC/B ?
